

ستة مجالات تخصص يديرها فريق هندسي واحد.
نصمّم البنية التحتية التي تعتمد عليها مؤسستكم ونؤمّنها وندعمها. ويعرض كل مجال أدناه طبيعة العمل والنتيجة التي تحصلون عليها.
البنية التحتية لتقنية المعلومات والشبكات
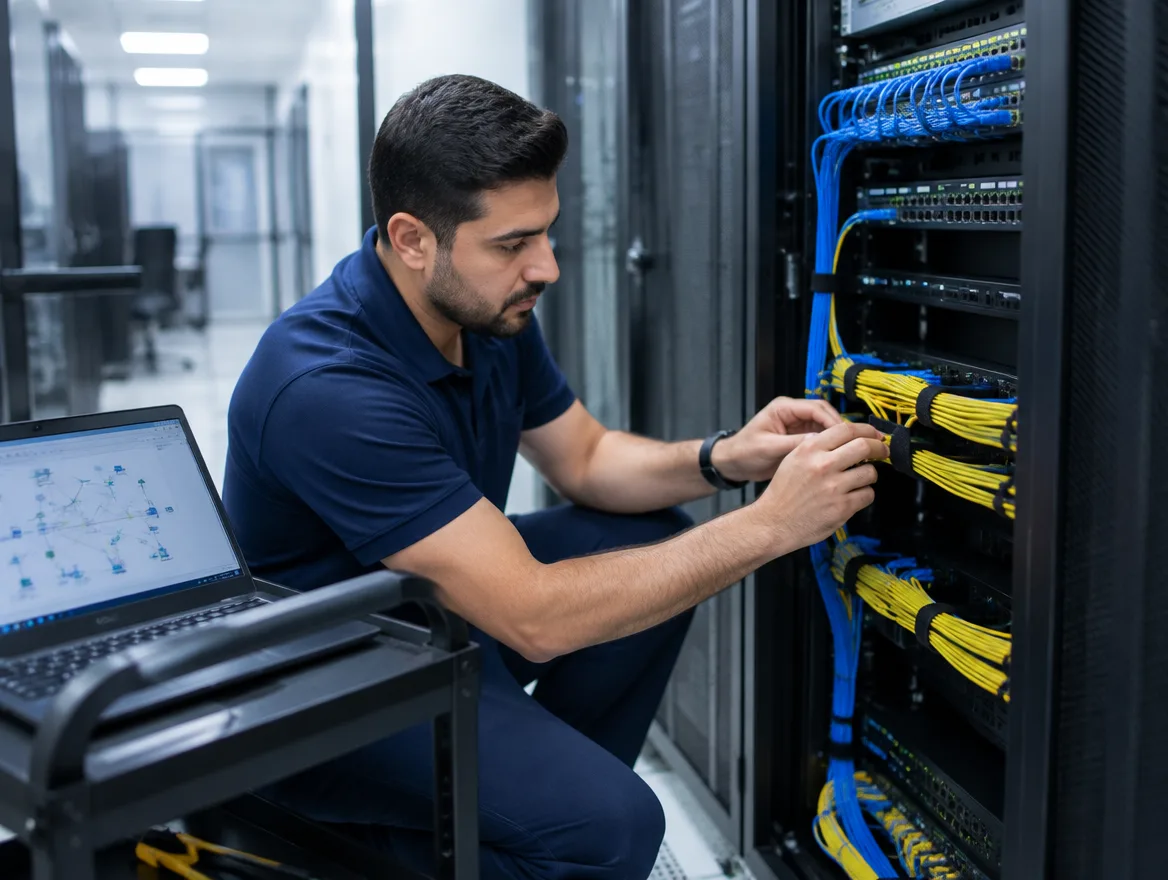
الشبكات وأنظمة التخزين والخوادم والبرمجيات التي تعتمد عليها مؤسستكم. نصمّمها وفق طريقة العمل الفعلية في مواقعكم، من مبنى واحد إلى شبكة تمتد عبر عدة مدن.
نبني مع وضع التوسع في الحسبان، فإضافة طابق أو فرع جديد ينبغي أن تكون تعديلًا في الإعدادات لا إعادة بناء. والأمن جزء من التصميم في كل طبقة، فلا يستطيع حاسوب محمول مخترق في أحد المكاتب الوصول إلى الخوادم في مكتب آخر.
ما تشمله الخدمة
- تصميم الشبكات وتنفيذها وتحسين أدائها، بما في ذلك إعداد التوجيه والتبديل
- تصميم الشبكات اللاسلكية وتنفيذها
- بنية تخزين قابلة للتوسع ومزوّدة بالتكرار الاحتياطي، مع تخطيط النسخ الاحتياطي والتعافي من الكوارث
- خوادم فعلية وافتراضية، يجري إعدادها وتحسين أدائها وصيانتها
- برمجيات مخصصة، ودمج المنتجات الجاهزة، وحلول تخطيط موارد المؤسسات (ERP)
- تصميم وتنفيذ الكابلات المهيكلة وأنظمة واطئة التيار
ما تحصلون عليه في النهاية: شبكة موثّقة ومقسّمة إلى قطاعات، مع مخططات التنفيذ الفعلي (As‑built) وخطط عناوين IP ونسخ احتياطية من الإعدادات تبقى في حوزتكم.
الأمن السيبراني وحوكمة تقنية المعلومات
منع غير المصرّح لهم من الدخول، وحصر وصول المصرّح لهم فيما يحتاجون إليه، واستعادة بياناتكم عند وقوع أي خلل. ويحتاج معظم العملاء إلى هذه الجوانب الستة كلها بدرجات متفاوتة.
أمن الشبكات
- جدران الحماية والشبكات الافتراضية الخاصة (VPN) والوصول الآمن عن بُعد
- التحكم في الوصول إلى الشبكة وأمن الشبكات اللاسلكية
أمن الأجهزة الطرفية
- كشف التهديدات على الأجهزة الطرفية والاستجابة لها (EDR) والكشف الموسّع (XDR)
- أمن البريد الإلكتروني
إدارة الهوية والوصول
- المصادقة ومنح الصلاحيات للموظفين ومسؤولي الأنظمة
- التحكم في الوصول على أساس الأدوار، مع مراقبة مستمرة لصلاحيات الوصول الممنوحة لكل مستخدم
حماية البيانات
- التشفير ومنع فقدان البيانات (DLP)
- النسخ الاحتياطي والاستعادة، مع تخطيط استمرارية الأعمال ومراجعة مراكز البيانات ومواقع التعافي من الكوارث (DR)
العمليات الأمنية
- مركز العمليات الأمنية (SOC) وأنظمة SIEM وSOAR
- الاستجابة للحوادث عند حدوث أي اختراق
الحوكمة والامتثال
- المساعدة في الحصول على شهادة ISO 27001، وتدقيق أنظمة إدارة أمن المعلومات
- تقييم النضج السيبراني، وتقييمات PCI‑DSS وGDPR وCOBIT وSSAE 16/18، واستراتيجية مخاطر تقنية المعلومات
ما تحصلون عليه في النهاية: كل جهاز محمي ويرسل تقاريره، وصلاحيات وصول مرتبطة بأشخاص وأدوار محددة، ونسخة احتياطية سبق أن استعدتم منها بياناتكم فعلًا، والأدلة التي تقدّمونها للمدقق.
الحوسبة السحابية والطرفية
تشغيل بعض أنظمتكم على بنية تحتية تستأجرونها بدلًا من أن تمتلكوها، وبعضها الآخر بالقرب من موقع العمل الفعلي. ونضع كل حمل عمل في المكان الأنسب من حيث التكلفة وزمن الاستجابة وموقع حفظ البيانات.
ما تشمله الخدمة
- حصر لتطبيقاتكم، مع توصية بالمكان الأنسب لتشغيل كل منها
- الاستشارة في خدمات IaaS وPaaS وSaaS وتنفيذها وإدارتها
- تخطيط الترحيل وتنفيذ التحويل خارج ساعات العمل، مع خطة للتراجع
- بنية تحتية طرفية للمواقع الصناعية، مع تخزين قابل للتوسع ومزوّد بالتكرار الاحتياطي، ونسخ احتياطي
- الربط بين المواقع الطرفية والسحابة، بما في ذلك تصميم شبكات VLAN والشبكات الفرعية والتبديل في الطبقتين 2 و3
- خدمات سحابية مُدارة بعد بدء التشغيل
| النموذج | ما تستأجرونه | الاستخدام المناسب |
|---|---|---|
| IaaS | الخوادم والتخزين والشبكات | نقل الخوادم الحالية دون إعادة برمجتها |
| PaaS | منصة مُدارة لتشغيل برمجياتكم الخاصة | قواعد البيانات والتطبيقات المطوّرة داخليًا |
| SaaS | تطبيق جاهز للاستخدام | البريد الإلكتروني وأدوات التعاون والموارد البشرية والمالية |
ما تحصلون عليه في النهاية: كل نظام يعمل في المكان الأنسب له، وخطة مكتوبة للترحيل والتراجع، وصورة واضحة لما تدفعونه مقابل كل نظام.
اختبار الاختراق والتحقيق الجنائي الرقمي
نهاجم أنظمتكم كما يفعل المخترق الحقيقي، بإذن خطي منكم، ثم نبلغكم بما تمكّنا من الوصول إليه وكيف تسدّون تلك الثغرات. وإذا كان الحادث قد وقع بالفعل، يحدد التحقيق الجنائي الرقمي ما جرى الوصول إليه، وكيف، ومتى.
كيف يسير الاختبار
- النطاق. نتفق كتابيًا على الأهداف وأوقات الاختبار وقواعد الاشتباك.
- الاختبار. فحص آلي، يليه اختبار يدوي للتأكد مما يمكن استغلاله فعلًا.
- التقرير. نتائج مرتّبة بحسب خطورتها على الأعمال، ولكل منها معالجة محددة.
- إعادة الاختبار. بعد أن تعالجوها، نتحقق مرة أخرى ونحدّث التقرير.
ما تشمله الخدمة
- تقييم الثغرات واختبار الاختراق (VAPT)
- اختبار أمن التطبيقات ومراجعة الشيفرة المصدرية من الناحية الأمنية
- مراجعة الإعدادات الأمنية والبنية الأمنية
- الاستشارات المتعلقة بالوضع الأمني
- التحقيق الجنائي الرقمي والمعالجة
- التدريب والتوعية الأمنية لموظفيكم
| الخطورة | النتيجة | المعالجة |
|---|---|---|
| عالية | شبكة VPN للوصول عن بُعد تقبل تسجيل الدخول بكلمة المرور وحدها لحسابات المسؤولين | فرض المصادقة متعددة العوامل على بوابة VPN، وتعطيل حسابات المسؤولين القديمة |
| متوسطة | شبكة Wi‑Fi المخصصة للزوار تستطيع الوصول إلى قطاع الطابعات وكاميرات المراقبة (CCTV) | إضافة قاعدة في جدار الحماية بين شبكتي VLAN الخاصتين بالزوار والأجهزة |
ما تحصلون عليه في النهاية: قائمة معالجات قصيرة ومرتّبة بحسب الأولوية يستطيع فريقكم إنجازها، وإعادة اختبار تؤكد سد الثغرات، وتقرير تقدّمونه للمدقق أو للجهة الرقابية.
الاتصالات الهاتفية والاتصالات الموحدة
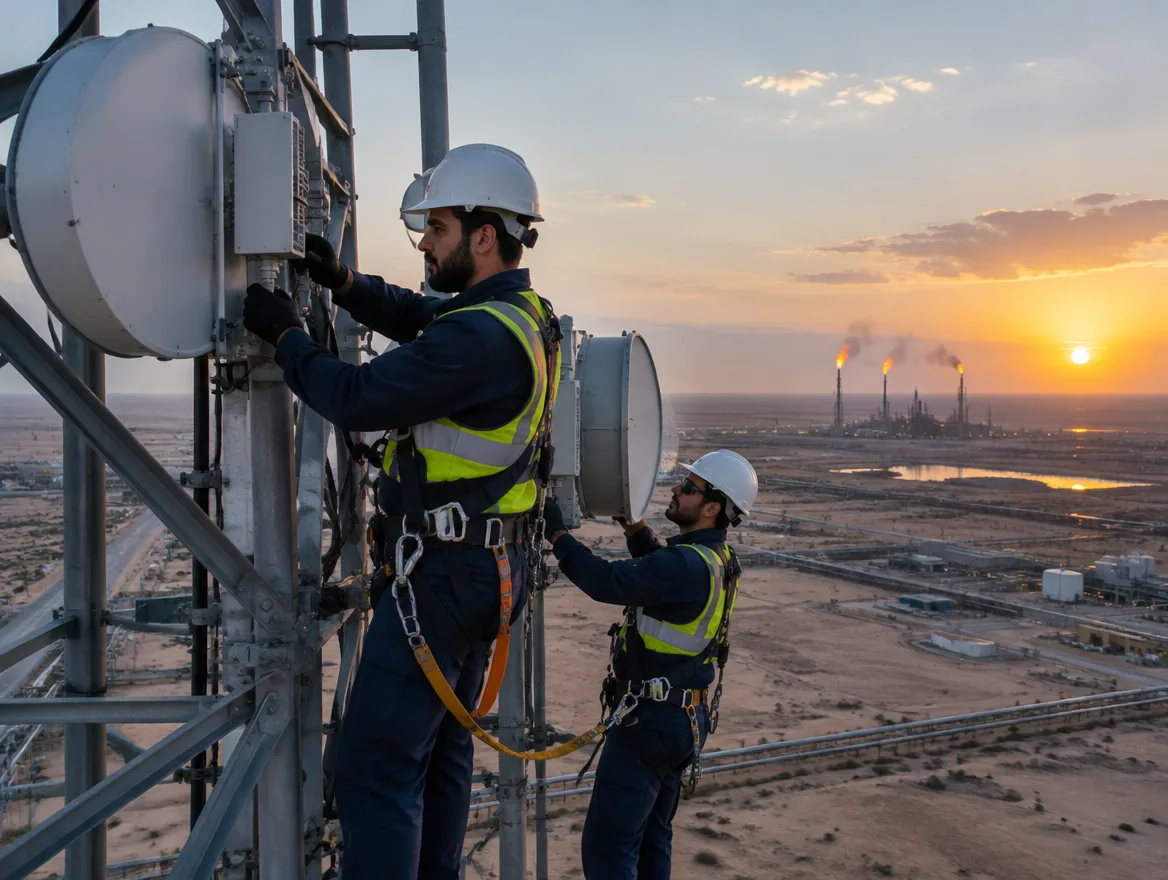
هواتفكم والبريد الصوتي ومكالمات الفيديو، تعمل كلها عبر شبكة البيانات لديكم بدلًا من خطوط هاتف منفصلة. ويربط نظام واحد جميع الفروع، فيستطيع موظف على تحويلة في بغداد أن يحوّل مكالمة إلى دبي بالسهولة نفسها التي يحوّلها بها إلى المكتب المجاور.
في مطار البصرة الدولي (Basrah International Airport)، ورّدنا وركّبنا بدالة PABX ونظام الاتصال الصوتي ونظام الاتصال اللاسلكي، إلى جانب مركز البيانات والشبكة.
مجالات عملنا
- مراجعة أنظمة الهاتف والخطوط الحالية
- تصميم الاتصال الهاتفي عبر IP وأنظمة VoIP على شبكة البيانات
- توريد بدالات PABX وتركيبها
- أنظمة الاتصال الصوتي والاتصال اللاسلكي للمواقع التشغيلية
ما تحصلون عليه في النهاية: نظام هاتفي واحد يشمل جميع مواقعكم، تمر فيه المكالمات الداخلية بين الفروع عبر شبكتكم الخاصة.
تقنية المعلومات المُدارة والخدمات المهنية
نتولى التشغيل اليومي لبنيتكم التحتية: الخوادم والتخزين والشبكات وأجهزة المستخدمين. ويحصل أصحاب العقود على دعم على مدار الساعة.
ما يشمله عقد الصيانة السنوي (AMC)
| الخدمة | ما تعنيه عمليًا |
|---|---|
| دعم على مدار الساعة (24x7) | الخوادم والتخزين والأجهزة المحمولة وأجهزة المستخدمين، بما في ذلك الاستجابة للأعطال وحلّها |
| المراقبة | مراقبة التهديدات ومحاولات التصيد والبرمجيات الخبيثة وهجمات حجب الخدمة (DDoS)، إضافة إلى إدارة الشبكة |
| إدارة التحديثات والأصول | تطبيق التحديثات وفق جدول محدد، وسجل محدَّث بالأجهزة والبرمجيات التي تمتلكونها |
| النسخ الاحتياطي والتخزين | نسخ احتياطي وتخزين مُداران، بسعة تواكب نمو أعمالكم |
| إدارة التجديدات | متابعة التراخيص والاشتراكات وعقود دعم الأجهزة وتجديدها |
| الأمن المُدار | إدارة جدران الحماية وأنظمة WAF وDLP وSD‑WAN، والأمن بوصفه خدمة، ومعلومات التهديدات السيبرانية |
الخدمات المهنية والأتمتة
عندما تحتاجون إلى كوادر بدلًا من عقد، نوفّر لمشروعكم مهندسين مهرة بالعدد الذي يتطلبه. كما نؤتمت المهام المتكررة التي لا تزال تُنجَز يدويًا، لتُنفَّذ بالطريقة نفسها في كل مرة.
ما تشمله الخدمة
- الاستعانة بموارد فنية خارجية، مع توزيع مرن بحسب كل مشروع
- إدارة مشاريع مراكز العمليات الأمنية
- أتمتة سير العمل لتهيئة الموظفين الجدد وطلبات الوصول والموافقات
- الاستشارات في التقنيات الناشئة والترخيص واختيار الموردين
ما تحصلون عليه في النهاية: مفاجآت أقل، وتجديدات تُتابَع في مكان واحد، وفريق تقنية معلومات داخلي يقضي أسبوعه في المشاريع بدلًا من إعادة تعيين كلمات المرور.
شركاء التقنية
نصمّم ونورّد وندعم منصات هذه الشركات.
الشبكات والشبكات اللاسلكية


الأمن
الخوادم والتخزين

النسخ الاحتياطي وحماية البيانات
المحاكاة الافتراضية والبرمجيات والمراقبة
الطاقة والتبريد
الاتصال اللاسلكي والاتصالات

أنظمة المباني
كيف نعمل معكم
يتبع كل مجال من مجالاتنا المراحل الأربع نفسها، ويمكنكم التوقف بعد أي مرحلة منها. فالتقييم وحده مفيد بحد ذاته، والتصميم ملك لكم سواء نفّذناه أم لا.
التقييم
نراجع ما لديكم اليوم، ونقابل الأشخاص الذين يديرونه، ونوثّق كتابيًا أين تكمن المخاطر والتكاليف فعلًا.
التصميم
تصميم معماري مكتوب يتضمن خيارات من عدة موردين، وقائمة مواد مسعّرة، وخطة تنفيذ توافقون عليها قبل طلب أي شيء.
التنفيذ
يتولى مهندسونا التركيب والإعداد والاختبار في الموقع، مع جدولة عمليات التحويل بما يتلاءم مع ساعات عملكم، وخطة تراجع لكل منها.
الدعم
بموجب عقد الصيانة السنوي تبقى الأنظمة محدّثة وخاضعة للمراقبة، ويدعمها فريق يعرف كيف بُنيت.
لستم متأكدين من المجال الذي تحتاجون إليه؟ ابدؤوا بالتقييم.
مكالمة مع مهندس أول. أخبرونا بالأنظمة التي تشغّلونها، وسنخبركم بما سنبدأ بفحصه أولًا.